সাইবার হামলার শঙ্কায় বিশ্বজুড়ে বহু ওয়েবসাইট বন্ধ, হামলা এড়াতে বাংলাদেশ ব্যাংকের ওয়েবসাইট বন্ধ
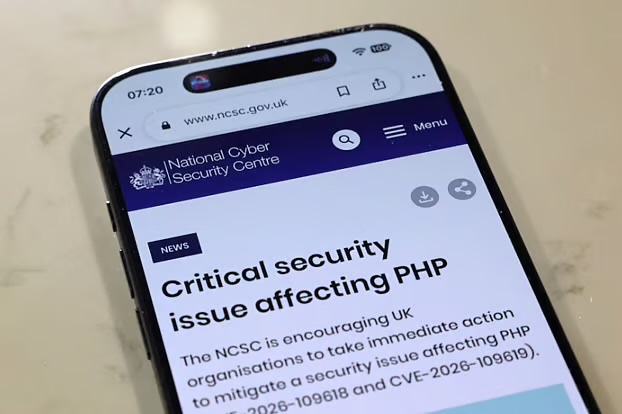
সাইবার হামলার ঝুঁকি এড়াতে বিশ্বজুড়ে বিভিন্ন সরকারি সংস্থা ও বাণিজ্যিক প্রতিষ্ঠান তাদের ওয়েবসাইট সাময়িকভাবে বন্ধ রেখেছে। ওয়েবসাইট তৈরি ও পরিচালনায় বহুল ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি ধরা পড়ার পর এই সতর্কতা নেওয়া হয়েছে। এসব ত্রুটিকে সুযোগ হিসেবে কাজে লাগিয়ে সাইবার হামলাকারীরা কোনো পাসওয়ার্ড ছাড়াই সার্ভারে প্রবেশের সুযোগ পেতে পারে বলে বিশেষজ্ঞরা সতর্ক করেছেন।
গত বুধবার পিএইচপি প্রকল্পের ডেভেলপাররা ত্রুটি সংশোধনের আপডেট প্রকাশ করেছেন। ব্যবহারকারীদের দ্রুত সেই আপডেট ইনস্টল করার পরামর্শ দেওয়া হয়েছে। অনেক জনপ্রিয় ওয়েবডিজাইন প্ল্যাটফর্মে পিএইচপি ব্যবহার করা হয়। ফলে এই নিরাপত্তা ত্রুটির কারণে অনলাইন মার্কেটপ্লেস, সংবাদমাধ্যম, সরকারি সেবাসহ বিভিন্ন ধরনের ওয়েবসাইট ঝুঁকির মুখে পড়তে পারে।
সাইবার নিরাপত্তা প্রতিষ্ঠান উইজও এসব ত্রুটি শনাক্ত করেছে। প্রতিষ্ঠানটির হিসাবে, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইটে পিএইচপি ব্যবহৃত হয়। উইজের ভাষ্য, পিএইচপিতে এ যাবৎ শনাক্ত হওয়া সবচেয়ে গুরুতর নিরাপত্তা ত্রুটি ধরা পড়ার ঘটনাগুলোর অন্যতম এটি। এমনকি সফটওয়্যারের ইতিহাসেও একে অন্যতম দুর্বলতা বলা যেতে পারে।
যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা (এনএসএ) সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে দ্রুত নিরাপত্তা আপডেট করার পরামর্শ দিয়েছে। অবিলম্বে আপডেট করা সম্ভব না হলে ঝুঁকিপূর্ণ সিস্টেমে ইন্টারনেট সংযোগ বিচ্ছিন্ন রাখার পরামর্শ দিয়েছে তারা।
সামাজিক যোগাযোগমাধ্যম এক্সে (সাবেক টুইটার) এক বিবৃতিতে এনএসএ জানিয়েছে, এসব ত্রুটি কাজে লাগিয়ে হামলাকারীরা সরাসরি সার্ভারের ফাইল বা ডেটাবেজে প্রবেশের সুযোগ পেতে পারে। তা ছাড়া হামলাকারীরা কোনো পাসওয়ার্ড ছাড়াই এসব দুর্বলতার সুযোগ নিয়ে সার্ভারের পূর্ণ নিয়ন্ত্রণ নিতে পারে।
পিএইচপি ফাউন্ডেশনের নিরাপত্তা প্রকৌশলী ভলকার ডুশ ওয়াল স্ট্রিট জার্নালকে বলেছেন, গত এক দশকের বেশি সময়ের মধ্যে পিএইচপি এবারই সবচেয়ে গুরুতর নিরাপত্তা সমস্যার মুখে পড়েছে। তিনি এর সঙ্গে ২০১৪ সালের আলোচিত ‘হার্টব্লিড’ ত্রুটির তুলনা করেছেন। সে সময়ও বিশ্বজুড়ে সফটওয়্যার আপডেট করার হিড়িক পড়েছিল।
সাইবার নিরাপত্তা প্রতিষ্ঠান ‘ক্যালিফ’ গত আগস্টে ওপেনএআইয়ের তৈরি ‘জিপিটি-৫.৬ সল মডেল ব্যবহার করে এসব ত্রুটি খুঁজে পায়। ওপেনএআইয়ের অর্থায়নে পিএইচপির কোড পর্যালোচনার সময় তারা এটি শনাক্ত করেছিল।
গুগলের মালিকানাধীন সাইবার নিরাপত্তা প্রতিষ্ঠান ‘উইজ’ বলেছে, কয়েক সপ্তাহ পর তারাও নিজস্ব উদ্যোগে এসব ত্রুটি শনাক্ত করে। এ কাজে তারা গুগলের ‘জেমিনি ৪ আর্গন’ ও ‘জিপিটি-৫.৬ সল’ মডেলের সাহায্য নিয়েছিল।
ওপেনএআই এক্সে লিখেছে, তারা এটিকে সাম্প্রতিক সময়ের সবচেয়ে বড় নিরাপত্তা ত্রুটিগুলোর একটি হিসেবে বিবেচনা করছে। প্রতিষ্ঠানটি বলছে, এর মধ্য দিয়ে প্রযুক্তিতে নতুন এক ধাপ উন্মোচিত হলো। এখন পুরো ইন্টারনেটে প্রভাব ফেলতে পারে, এমন বড় ত্রুটিও এআই নিজে খুঁজে বের করতে পারছে।
এ ত্রুটি সংশোধনের উদ্দেশ্যে পিএইচপি প্রকল্পের ডেভেলপাররা বুধবার একটি আপডেট প্রকাশ করেছেন। পিএইচপি ডেভেলপারদের তহবিল দেওয়া প্রতিষ্ঠান পিএইচপি ফাউন্ডেশন এক ব্লগ পোস্টে বলেছে, ‘আপনারা পিএইচপি ব্যবহার করলে এখনই আপডেট করা জরুরি।’
ফ্রান্সের স্বরাষ্ট্র মন্ত্রণালয় জানিয়েছে, দেশটির জাতীয় সাইবার নিরাপত্তা সংস্থার অনুরোধে স্থানীয় প্রশাসনের ওয়েবসাইটগুলো বুধবার বিকেল থেকে বন্ধ রাখা হয়েছে। এর মধ্যে প্যারিস পুলিশের ওয়েবসাইটও রয়েছে।
নেদারল্যান্ডসের জাতীয় সম্প্রচারমাধ্যম এনওএস জানিয়েছে, দেশটির ডিজিটাল পরিচয় যাচাই সেবা ‘ডিজিডি’, প্রতিনিধি পরিষদের ওয়েবসাইট এবং জাতীয় সাইবার নিরাপত্তা কেন্দ্রের ওয়েবসাইট সতর্কতামূলক ব্যবস্থা হিসেবে অফলাইনে রাখা হয়েছে।
বেলজিয়ামের পররাষ্ট্র মন্ত্রণালয় সতর্কতার অংশ হিসেবে সাময়িকভাবে তাদের ওয়েবসাইট বন্ধ রাখার কথা এক্সে জানিয়েছে। তবে দেশটির জাতীয় সাইবার নিরাপত্তা কেন্দ্র জানিয়েছে, তখন পর্যন্ত বেলজিয়ামের কোনো ওয়েবসাইটে হামলার তথ্য নথিভুক্ত হয়নি।
অস্ট্রেলিয়ার জাতীয় সম্প্রচারমাধ্যম এবিসি জানিয়েছে, পিএইচপির ত্রুটি যেসব ওয়েবসাইট আক্রান্ত হয়েছে, সেগুলোর মধ্যে দেশটির সাইবার নিরাপত্তা সংস্থা অস্ট্রেলিয়ান সিগন্যালস ডিরেক্টরেটের নিজস্ব ওয়েবসাইট সাইবার ডট গভ ডট এইউ রয়েছে।
ওয়েবসাইট তৈরি ও পরিচালনায় বহুল ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপিতে গুরুতর নিরাপত্তা ত্রুটি ধরা পড়ার পর বিশ্বজুড়ে বিভিন্ন দেশের সরকার ও বিভিন্ন কোম্পানি দ্রুত সেগুলো ঠিক করার চেষ্টা করছে। অপর দিকে এই ত্রুটির কথা প্রকাশের পর লাখ লাখ সাইবার হামলার চেষ্টা হয়েছে বলে জানিয়েছে একটি সাইবার নিরাপত্তা কোম্পানি।
এর আগে বুধবার ইউরোপসহ বিভিন্ন অঞ্চলের বিভিন্ন দেশের সরকার সতর্কতামূলক ব্যবস্থা হিসেবে বহু ওয়েবসাইট বন্ধ করে দেয়। একই সময়ে ওয়েবসাইটের অপারেটররা পিএইচপির ত্রুটি ঠিক করার চেষ্টা করেন।
এই পরিস্থিতিতে টোকিও থেকে হেলসিঙ্কি পর্যন্ত ব্যাংক, বিমান সংস্থা, রেল, কর ও বিভিন্ন সরকারি সেবা সাময়িকভাবে বন্ধ রাখার ঘটনায় দেখা যায় সরকারি ও বেসরকারি ব্যবস্থায় পিএইচপি কতটা ব্যাপকভাবে ব্যবহৃত হয়। এ ধরনের ত্রুটির কথা প্রকাশ্যে আসার পর দ্রুত তা ঠিক করাও কত কঠিন, সেটিও স্পষ্ট হয়ে ওঠে।
জার্মানির কোলোনে আজ বৃহস্পতিবার এক অনুষ্ঠানে মাইক্রোসফটের প্রধান নির্বাহী সত্য নাদেলা বলেন, ‘আইটি ও নিরাপত্তা খাতের সবার জন্য এই দিন ও রাতটি খুব দীর্ঘ ছিল—আমি তা জানি। অনেক দিন ধরে এমন কিছু দেখিনি।’ তিনি বলেন, নিরাপত্তা বজায় রেখে রক্ষণাবেক্ষণ করা যায়, এমন ডিজিটালব্যবস্থা তৈরির গুরুত্ব এই ঘটনা আবারও তুলে ধরেছে।
কৃত্রিম বুদ্ধিমত্তা বা এআই ব্যবহার করে বহু বছর ধরে পিএইচপিতে থাকা ত্রুটিগুলো শনাক্ত করা হয়। এরপর বুধবার পিএইচপির নির্মাতারা জরুরি সংশোধনী প্রকাশ করেন এবং ব্যবহারকারীদের দ্রুত সফটওয়্যার হালনাগাদ করতে বলেন।
বেলজিয়ামভিত্তিক সাইবার নিরাপত্তা প্রতিষ্ঠান আইকিডো সিকিউরিটির সহপ্রতিষ্ঠাতা ম্যাডেলিন লরেন্স বলেন, সংশোধনী প্রস্তুত হওয়ার আগেই ত্রুটিগুলোর বিস্তারিত প্রকাশ্যে আসে। এর পর থেকে হামলার চেষ্টা হচ্ছে। তিনি বলেন, তাই প্রতিষ্ঠানগুলো এখন হামলাকারীদের আগেই ব্যবস্থা হালনাগাদ করতে দৌড়াচ্ছে। এটাই এখনকার প্রতিযোগিতা।
বিভিন্ন দেশের সরকার ও কোম্পানিগুলো যখন ত্রুটি ঠিক করছে এবং সতর্কতামূলক ব্যবস্থা হিসেবে ওয়েবসাইট বন্ধ রাখছে, তার মধ্যে লাখ লাখ হ্যাকিংয়ের চেষ্টা হয়েছে বলে জানিয়েছে ক্লাউড সেবা প্রতিষ্ঠান ক্লাউডফ্লেয়ার। এই প্রতিষ্ঠানের প্রধান নির্বাহী ম্যাথু প্রিন্স বুধবার রাতে সামাজিক যোগাযোগমাধ্যম এক্সে লেখেন, ‘ত্রুটির কথা প্রকাশ্যে আসার আগের ১০ ঘণ্টায় আমাদের নেটওয়ার্কে এটি কাজে লাগানোর হাজারো চেষ্টা আমরা দেখেছি।’ তিনি আরও লেখেন, ঘোষণার পরের ৪৫ মিনিটে সেই চেষ্টা কয়েক হাজার থেকে ১০ হাজারে পৌঁছায়। দুই ঘণ্টার মধ্যে তা কয়েক লাখ হয়, আর এখন সংখ্যাটি লাখ ছাড়িয়ে গেছে।
জাপান থেকে ফিনল্যান্ড
জাপানের কয়েকটি কোম্পানি আজ জানিয়েছে, জরুরি ব্যবস্থার অংশ হিসেবে তারা সাময়িকভাবে কিছু অনলাইন সেবা বন্ধ রেখেছে। এসব প্রতিষ্ঠানের মধ্যে আছে ব্রোকারেজ প্রতিষ্ঠান নোমুরা, ঋণদাতা মিতসুবিশি ইউএফজে ফাইন্যানশিয়াল গ্রুপ, বিমান সংস্থা এএনএ এবং ইস্ট জাপান রেলওয়ে। বিমা কোম্পানি টোকিও মেরিন হোল্ডিংস জানায়, তারা নিজেদের একটি সহযোগী প্রতিষ্ঠানের ওয়েবসাইট বন্ধ রেখেছে।
নিরাপত্তাব্যবস্থা নিতে জাপানের অর্থ মন্ত্রণালয় ও আবহাওয়া সংস্থা অনলাইন সেবার কিছু অংশ সাময়িকভাবে বন্ধ করে। দেশটির জাতীয় কর সংস্থাও সাময়িকভাবে তাদের অনলাইন সেবা বন্ধ রাখে।
সতর্কতামূলক এই পদক্ষেপগুলো জাপানে সাইবার নিরাপত্তা নিয়ে বাড়তে থাকা উদ্বেগের ইঙ্গিত দেয়। ট্রেন্ডএআইয়ের তথ্য অনুযায়ী, চলতি বছরের প্রথম ৯ মাসে জাপানে গত বছরের পুরো সময়ের চেয়েও বেশি সাইবার হামলার ঘটনা ঘটেছে।
ফ্রান্সের টেলিযোগাযোগ প্রতিষ্ঠান অরেঞ্জ জানায়, সতর্কতামূলক ব্যবস্থা হিসেবে তারা কয়েকটি সহযোগী প্রতিষ্ঠানের পিএইচপিভিত্তিক ওয়েবসাইট ও অ্যাপে প্রবেশ সাময়িকভাবে বন্ধ রেখেছে।
চীনের অন্যতম বড় ক্লাউড সেবা প্রতিষ্ঠান টেনসেন্ট ক্লাউড গ্রাহকদের পিএইচপির হালনাগাদ সংস্করণ ইনস্টল করতে বলেছে। তবে তারা ব্যাপকভাবে ওয়েবসাইট বন্ধ রাখার পরামর্শ দেয়নি।
ফিনল্যান্ডের সরকারি তথ্যপ্রযুক্তি সেবা প্রদানকারী প্রতিষ্ঠান ভালতোরি জানায়, তারা রাতভর পিএইচপির নিরাপত্তা সংশোধনী বসিয়েছে। এক দিন আগে সরকারি ওয়েব সেবাগুলো বন্ধ রাখার পর এখন ধীরে ধীরে সেগুলোতে দেওয়া সাময়িক বাধা তুলে নেওয়া হচ্ছে।
ভালতোরির মহাপরিচালক হান্নু নাউমানেন এক বিবৃতিতে বলেন, সেবা আবার চালু করতে কয়েক দিন, এমনকি কয়েক সপ্তাহও লাগতে পারে। হালনাগাদের পাশাপাশি ব্যবস্থাগুলো সতর্কভাবে পরীক্ষা করতে হবে।
পিএইচপির ত্রুটি ঘিরে আজ এশিয়ার কয়েকটি দেশের সরকার সাইবার নিরাপত্তা পরীক্ষা চালানোর নির্দেশ দিয়েছে। চীনের শিল্প মন্ত্রণালয় প্রতিষ্ঠান ও ব্যবহারকারীদের নিজেদের ব্যবস্থা দ্রুত পরীক্ষা করে পিএইচপির সর্বশেষ নিরাপদ সংস্করণ ইনস্টল করতে বলেছে। প্রয়োজন অনুযায়ী সাইবার নিরাপত্তা পর্যবেক্ষণ জোরদার এবং অ্যাকাউন্ট, পাসওয়ার্ড ও নিরাপত্তা পাসওয়ার্ড পরিবর্তনেরও পরামর্শ দিয়েছে মন্ত্রণালয়।
হ্যাকিংয়ের ঝুঁকি বাড়তে পারে—এমন উদ্বেগ জানিয়ে দক্ষিণ কোরিয়া বেসরকারি খাতের সাইবার নিরাপত্তা সতর্কতার মাত্রা বাড়িয়েছে এবং জরুরি সাড়াদানের ব্যবস্থা চালু করেছে।
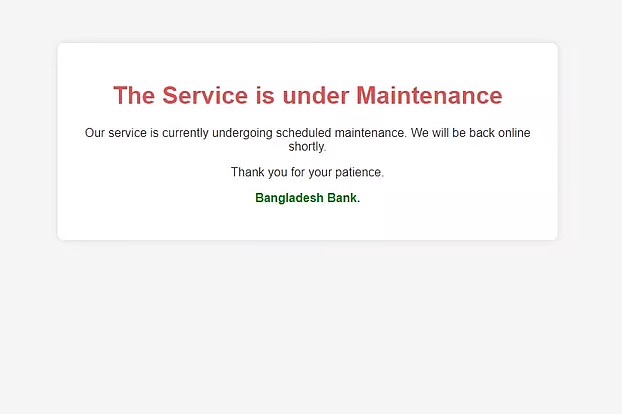
সাইবার হামলার আশঙ্কায় বাংলাদেশ ব্যাংকের অফিশিয়াল ওয়েবসাইট বন্ধ রাখা হয়েছে। তবে এতে ইন্টারনেট ব্যাংকিং ও মোবাইল ব্যাংকিং লেনদেন স্বাভাবিক রয়েছে। ফলে গ্রাহকদের লেনদেনে কোনো সমস্যা হচ্ছে না।
এ নিয়ে বাংলাদেশ ব্যাংকের মুখপাত্র আরিফ হোসেন খান আজ বৃহস্পতিবার রাতে প্রথম আলোকে বলেন, ওয়েবসাইটে কোনো ত্রুটি আছে কি না, তা পরীক্ষা করা হচ্ছে। বিশ্বব্যাপী হামলার আশঙ্কায় এ সিদ্ধান্ত নেওয়া হয়েছে। এতে গ্রাহকদের লেনদেনে কোনো সমস্যা হচ্ছে না।
বর্তমানে সরকারি সেবা, ব্যাংকিং, ই-কমার্স, সংবাদমাধ্যম ও বিভিন্ন অনলাইন প্ল্যাটফর্ম পরিচালনার জন্য ইন্টারনেট ও সফটওয়্যার অত্যন্ত গুরুত্বপূর্ণ। এসব ওয়েবসাইটের বড় একটি অংশ পিএইচপি প্রোগ্রামিং ল্যাঙ্গুয়েজের ওপর নির্ভরশীল। সম্প্রতি পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর বিশ্বব্যাপী সাইবার নিরাপত্তা নিয়ে উদ্বেগ তৈরি হয়েছে।
বিবিসি ও রয়টার্সের খবরে বলা হয়েছে, ওয়েবসাইট তৈরি ও পরিচালনায় বহুল ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি ধরা পড়ার পর জরুরি ব্যবস্থা নিয়েছে বিভিন্ন দেশের সরকার। ত্রুটি ধরা পড়ার খবর সামনে আসার পর বুধবার রাত থেকে বিশ্বজুড়ে বিভিন্ন দেশের সরকার ও বাণিজ্যিক প্রতিষ্ঠান তাদের ওয়েবসাইট বন্ধ করে দিয়েছে। এরপরও লাখ লাখ হ্যাকিংয়ের চেষ্টা হয়েছে বলে জানা গেছে।
কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবহার করে একজন গবেষক পিএইচপি নামক একটি প্রোগ্রামিং ভাষায় দুটি অত্যন্ত ঝুঁকিপূর্ণ ত্রুটি খুঁজে পেয়েছেন। বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইটে এই প্রোগ্রামিং ভাষা ব্যবহার করা হয়েছে।
এ বিষয়ে বিবিসির সাইবারবিষয়ক প্রতিনিধি জো টাইডি বলেছেন, এটি একটি নজিরবিহীন পরিস্থিতি, যেখানে আইটি টিমগুলো তাদের সংস্থাকে একটি অত্যন্ত মারাত্মক সাইবার হামলার ঝুঁকি থেকে রক্ষা করতে তড়িঘড়ি চেষ্টা করায় একের পর এক ওয়েবসাইট অফলাইনে যেতে দেখা গেছে।
উদাহরণস্বরূপ, এডিনবরা কাউন্সিলের ওয়েবসাইট, বিবিসি ওয়েবসাইটের ‘ডক্টর হু’ সেকশন এবং জাপান, বেলজিয়াম ও নেদারল্যান্ডসের বিভিন্ন কোম্পানির ওয়েবসাইট অফলাইন করা হয়েছে। এমনকি কিছু সাইবার নিরাপত্তা কর্তৃপক্ষের নিজস্ব ওয়েবসাইটও বন্ধ রাখা হয়েছে। যদিও তারাই জনগণকে এর গুরুত্ব সম্পর্কে সতর্ক করার চেষ্টা করছিল।
এ জন্য বৈশ্বিকভাবে সাইবার হামলার সম্ভাব্য ঝুঁকি এড়াতে বাড়তি সতর্কতা হিসেবে ওয়েবসাইট বন্ধ রেখেছে বাংলাদেশ ব্যাংক।